Зараз читаєте: Коли кібератака зупиняє завод: чому промислова кібербезпека стала критично важливою
-
01
Коли кібератака зупиняє завод: чому промислова кібербезпека стала критично важливою
Коли кібератака зупиняє завод: чому промислова кібербезпека стала критично важливою

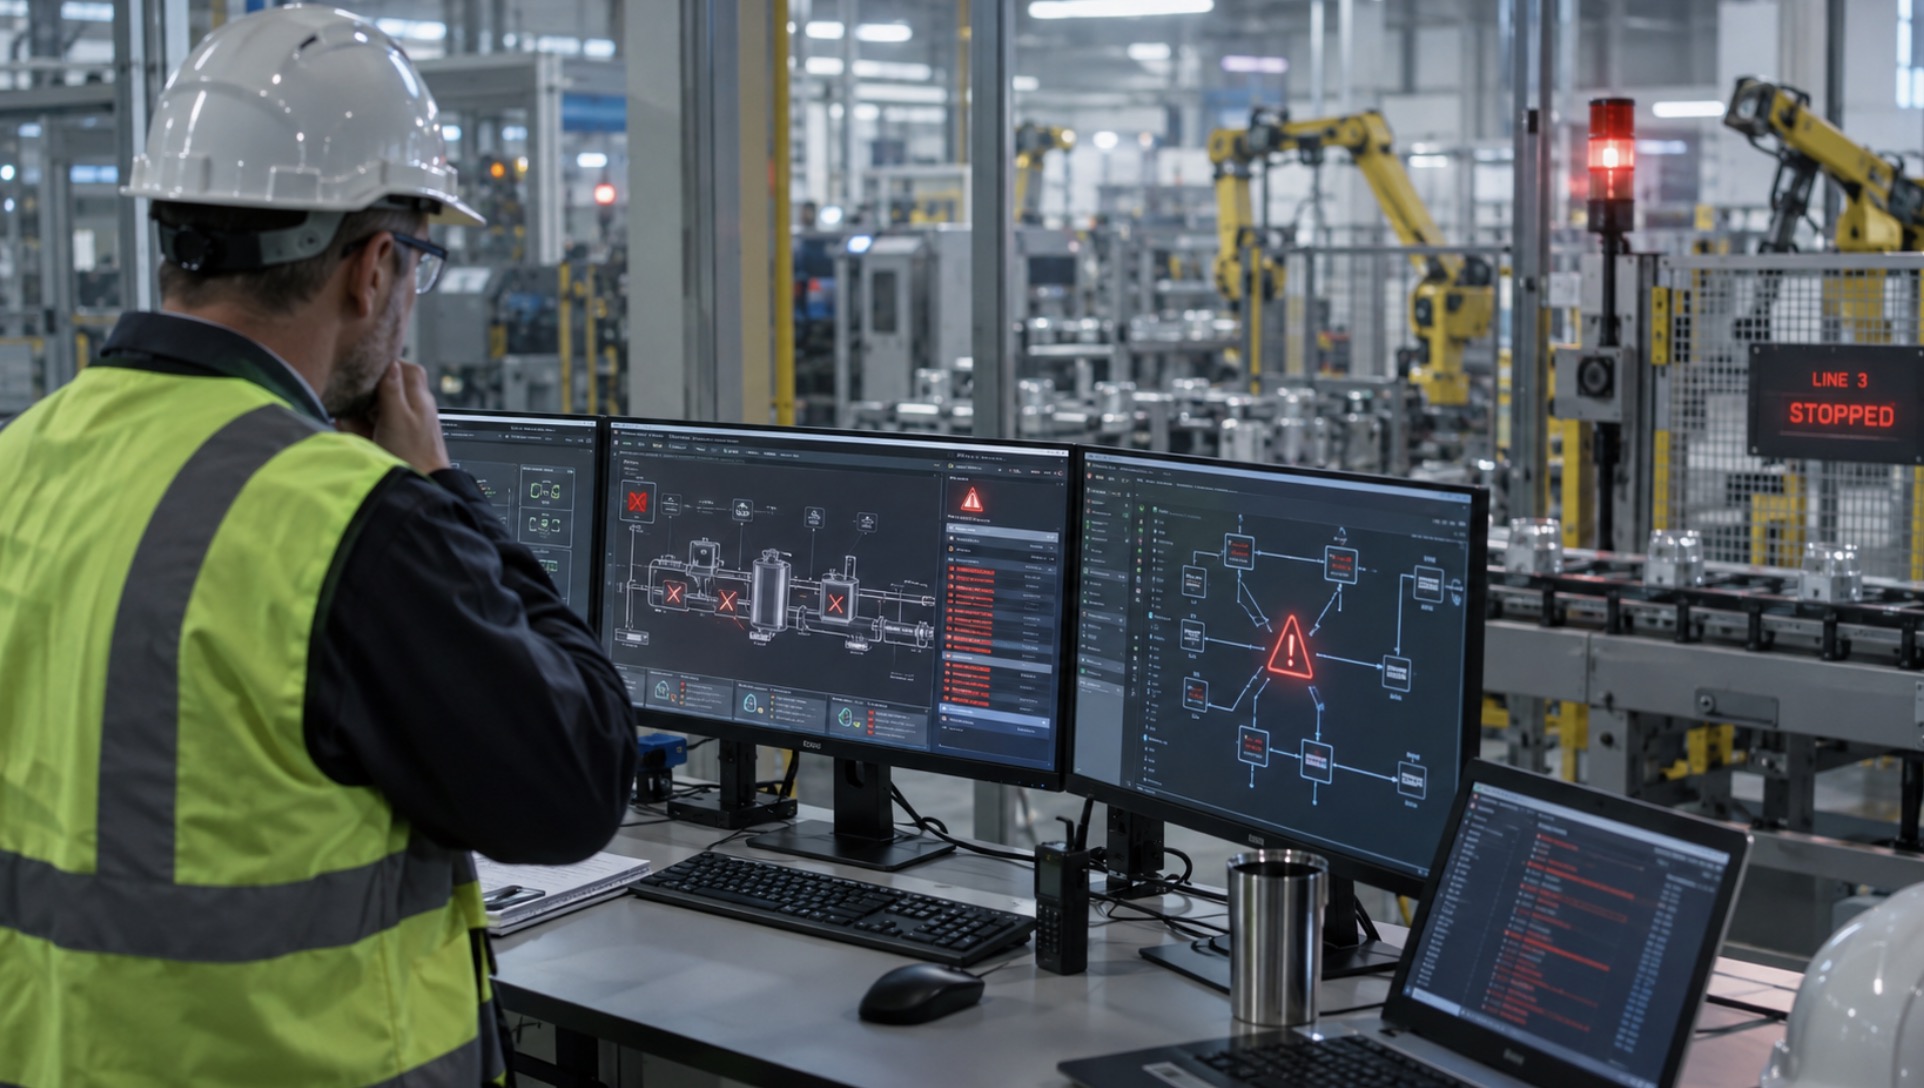
Більшість сучасних виробничих ліній обладнана датчиками та системами управління процесами, підключеними до корпоративної мережі, серверів і хмарних сервісів. Якщо один із цих цифрових елементів виходить із ладу через кібератаку, лінія зупиняється так само, як і через технічну поломку обладнання.
Промислова кібербезпека охоплює захист мереж, пристроїв, даних і цифрових сервісів від подібних збоїв і атак, тому поступово стає такою ж частиною експлуатації підприємства, як планове технічне обслуговування обладнання.
Чому кібератака може зупинити виробництво
Робочі станції, сервери, корпоративна мережа, хмарні ресурси та системи управління процесами на виробничому підприємстві постійно обмінюються даними. Проблема в одному сегменті інфраструктури може вплинути на суміжні процеси: постачання сировини, випуск готової продукції тощо.
За оцінками фахівців, українські компанії щотижня фіксують десятки тисяч спроб кібератак. Виробничі підприємства опиняються серед цілей нарівні з фінансовим сектором, енергетикою і логістикою.
Які можуть бути наслідки кібератаки на виробництво:
- порушення роботи корпоративної мережі;
- недоступність важливих цифрових сервісів;
- блокування або шифрування виробничих даних;
- несанкціонований доступ до конфіденційної інформації;
- зупинка окремих технологічних процесів;
- перебої в комунікації між підрозділами та постачальниками;
- фінансові та репутаційні втрати.
Масштаб наслідків залежить від характеру атаки, рівня цифровізації та особливостей конкретного виробництва. Недостатньо просто захистити один комп’ютер чи встановити єдиний інструмент безпеки. Тут потрібні постійний контроль усієї інфраструктури, своєчасне виявлення підозрілої активності та швидка реакція на загрозу.
Комплексний підхід до захисту виробничої інфраструктури
Ефективний кіберзахист повинен охоплювати одразу кілька рівнів цифрової інфраструктури. Мережевий рівень закривають міжмережеві екрани нового покоління, які виявляють і блокують спроби вторгнення, а кінцеві пристрої — рішення з антивірусним захистом і захищеним віддаленим підключенням (VPN) для інженерів і технічних фахівців, які працюють поза межами підприємства.
Захист електронної пошти запобігає фішинговим атакам, через які найчастіше отримують несанкціонований доступ до корпоративних систем. Захист вебзастосунків блокує спроби на кшталт SQL-ін’єкцій чи міжсайтового скриптингу. Підозрілі файли можна аналізувати в ізольованому середовищі, щоб виявляти нові типи шкідливого програмного забезпечення до того, як вони потраплять у робочу мережу. Захисту також потребують критичні сервіси, доступні зовні: для них передбачені інструменти проти DDoS-атак.
Завдяки централізованому моніторингу та аналітиці подій безпеки можна швидше помітити незвичну активність у мережі та автоматизувати частину реагування на інциденти. Для підприємств із великою кількістю підключених пристроїв і систем, де ручний контроль кожного з них практично неможливий, ефективна кібербезпека відіграє важливу роль. Централізоване управління політиками безпеки спрощує одночасне налаштування великої кількості пристроїв і систем. Така перевага актуальна, якщо підприємство має кілька цехів чи виробничих майданчиків.
Платформи для моніторингу та централізованого управління можна розгортати як у хмарі, так і на наявному обладнанні підприємства, а їхню потужність нарощувати разом із розвитком виробництва.

По темі


Попередній
Наступний
Останні новини
- День рятівника 17 вересня 2026: історія свята та привітання картинками, СМС, віршами і прозою
- Чому впровадження CRM стає важливим кроком для сучасного бізнесу
- eSIM вместо пластика: почему виртуальная SIM-карта набирает популярность
- Коли кібератака зупиняє завод: чому промислова кібербезпека стала критично важливою
- Хто вийшов у фінал “Золотий Талант”: названо трьох претендентів на перемогу
- Курс валют на 16 вересня 2026 року: яка ціна долара і євро
- Яке свято 16 вересня 2026 року в Україні: церковний і міжнародний календар
- Що принесе 16 вересня Овнам, Тельцям, Близнюкам та іншим знакам зодіаку: детальний гороскоп
- Як курсує потяг Київ — Будапешт 2026: розклад, маршрут, ціна та купівля квитків
- «Carmina Burana» у Запоріжжі 20 вересня відкриття симфонічного оркестру: час, місце та ціни на квитки
- Які потяги затримуються із Запоріжжя 15 вересня: актуальні дані Укрзалізниці
- Домашний интернет в Запорожье: как выбрать надежное подключение для семьи
- Як доїхати потягом з Києва до Відня у 2026 році: розклад, маршрут і ціни на квитки
- Курс валют на 15 вересня 2026 року: долар подорожчав, євро та злотий втратили в ціні
- Яке свято 15 вересня 2026 року: церковні та міжнародні дати